Vandox
Überwacht einen Linux-Server und hebt die Belege für die Forensik auf: Log-Import, Rekonstruktion von Ausfällen wie OOM-Kills und ein Web-UI im Docker-Container im Heimnetz.
Überblick
Vandox überwacht einen Linux-Server und bewahrt auf, was für eine spätere Ursachenforschung nötig ist. Es besteht aus zwei Programmen: einem kleinen Agenten in Go für den überwachten Server und einem Backend in .NET 10 mit Blazor-Web-UI. Beide verwenden dasselbe Datenmodell und Übertragungsformat.
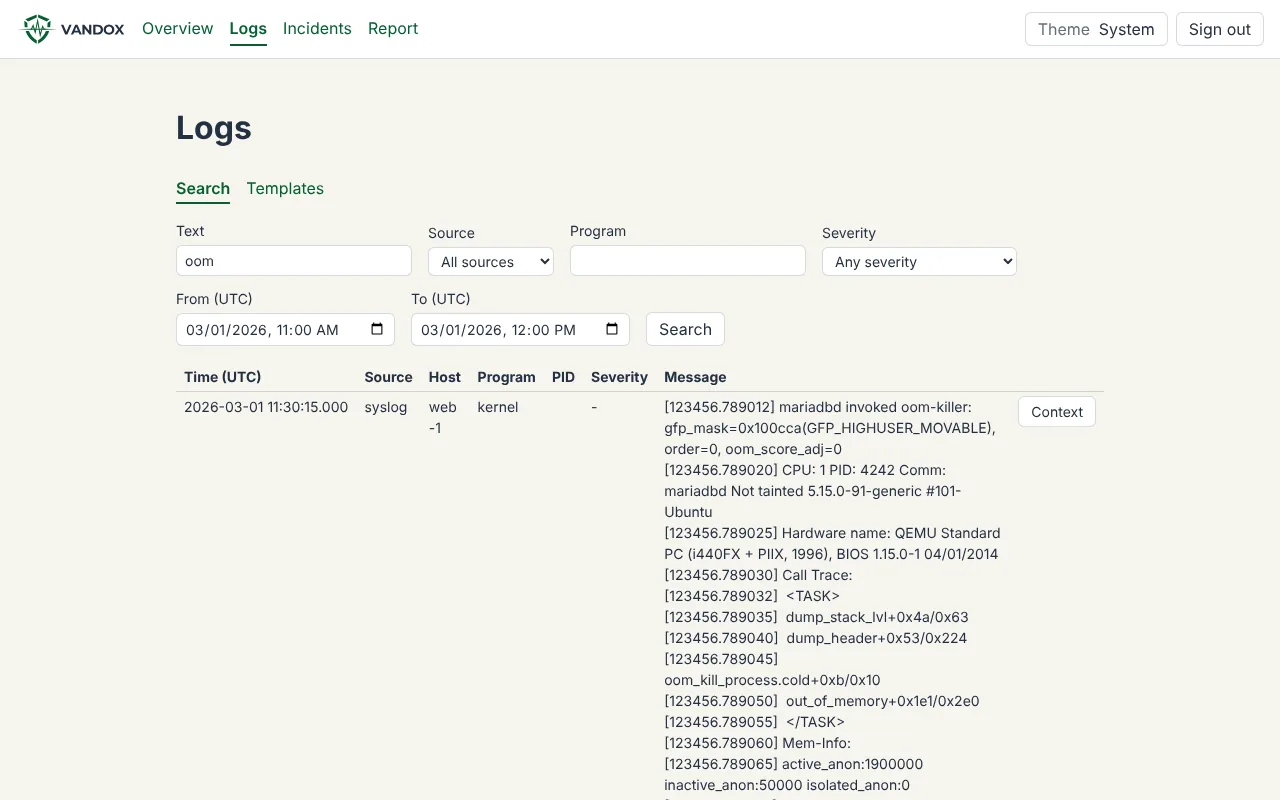
Die erste Version v0.1.0 ist ein Forensik-Release: Das Backend importiert die vorhandenen Logs eines Plesk-Servers und rekonstruiert daraus vergangene Ausfälle, vor allem Speichermangel, der damit endet, dass der OOM-Killer MariaDB beendet. Es läuft als ein Docker-Container auf einem beliebigen Docker-Host im Heimnetz, etwa einem NAS oder Mini-PC. Eine Schritt-für-Schritt-Anleitung mit Synology und QNAP als Beispielen liegt im Repository.
Der Agent, der laufend Daten vom Server an das Backend schickt, ist für v0.2.0 geplant. Das Laufzeitgerüst, mehrere Collector und der Sender sind bereits im Repository, das Backend nimmt dessen Batches schon an.
Konfiguriert wird jedes Programm über genau eine strikte YAML-Datei. Unbekannte Schlüssel, doppelte Einträge oder ungültige Werte sind ein Fehler beim Start, und die Meldung nennt Datei, Zeile und Schlüssel, nie den Wert. Geheimnisse wie der Agent-Token und der Passwort-Hash kommen ausschließlich aus der Umgebung oder aus Docker-Secrets, nie aus der Datei.
Funktionen
Releases
v0.1.0 · 17.10.2026
- [Repo] Go module and monorepo layout
- [Docs] Adopt the Squad-Spec-Repository-Template squad and agent rules
- Bump SonarSource/sonarqube-scan-action from 8.2.2 to 8.3.0 in the actions group
- [Docs] Architecture document and decision records
- [Docs] Update the squad from Squad-Spec-Repository-Template
- Generalize backend host references from Synology NAS
- [Security] Document security areas, guarantees and test doubles
- [Tests] Add unit tests for the scaffold and make the entry points testable
- [Docs] Update the squad from Squad-Spec-Repository-Template
- [CI] Add format check step and Dependabot docker entry
- [CI] Add release pipeline for agent binary and Docker image
- [Docs] Update the squad from Squad-Spec-Repository-Template