DockerUpdateGuard
Zeigt, was in Docker tatsächlich läuft, vergleicht es mit den Registry-Daten und macht sichtbar, wo Updates, Schwachstellen und geteilte Base-Images Aufmerksamkeit brauchen.
Überblick
DockerUpdateGuard behält den Überblick über einen gewachsenen Docker-Bestand. Es führt ein Inventar der beobachteten Images und der tatsächlich laufenden Container, gleicht beides mit den Tags und Digests der Registry ab und beantwortet damit die Frage, die „ein neuerer Tag existiert“ offen lässt: Welche Aktualisierung ist jetzt sinnvoll, und welche kann warten?
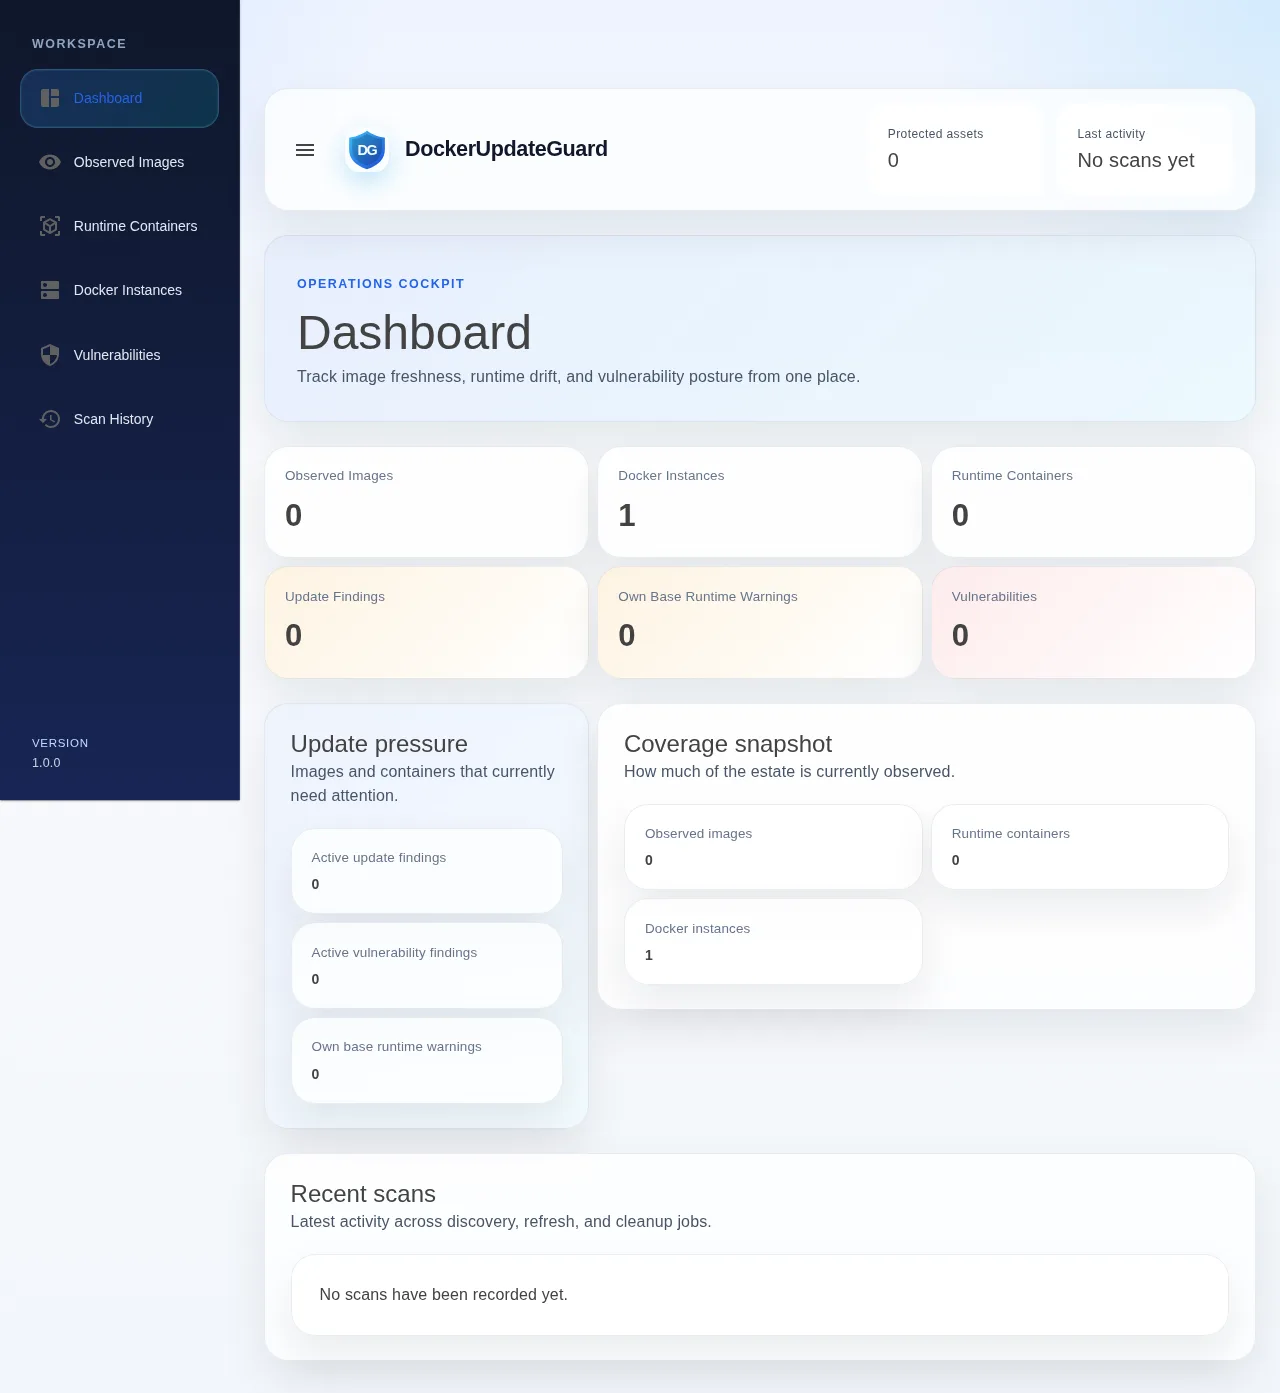
Die Anwendung speichert ihre Daten in PostgreSQL. Die Datenbankmigrationen führt sie beim Start selbst aus. Sie spricht ein oder mehrere Docker-Engine-Endpunkte an, optional über den lokalen Unix-Socket, und kann zusätzlich Docker-Hub-Zugangsdaten sowie Portainer je Instanz nutzen. Die Oberfläche gliedert sich in Dashboard, beobachtete Images, laufende Container, Docker-Instanzen, geteilte Base-Images und Scan-Historie.
Zwei Eigenschaften unterscheiden das Werkzeug von einem einfachen Update-Melder. Erstens löst es Alias-Tags auf: Zeigt latest auf denselben Digest wie ein Versionstag, wird die konkrete Version genannt. Zweitens bewertet es Hauptversionswechsel zurückhaltend. Eine neue Hauptversion wird erst empfohlen, wenn sie eine Mindestzahl von Releases und ein Mindestalter erreicht hat und die alte Linie nicht mehr parallel gepflegt wird.
Für Schwachstellen lässt sich Trivy im Client-Modus oder Docker Scout einbinden. Das veröffentlichte Container-Image bringt die Trivy-Befehlszeile bereits mit. Die Anfragen an Docker Hub arbeiten mit einem Anfragebudget je Zeitfenster, damit geplante Scans die Rate-Limits nicht ausschöpfen und manuelle Scans immer noch möglich bleiben.
Funktionen
Installation
docker run -d \
--name dockerupdateguard \
-p 8080:8080 \
--mount type=bind,source=/var/run/docker.sock,target=/var/run/docker.sock \
-v /pfad/zu/appsettings.json:/app/appsettings.json:ro \
networlddev/dockerupdateguard:latestEine PostgreSQL-Datenbank ist Voraussetzung, die Migrationen laufen beim Start automatisch. Wird der Docker-Socket eingebunden, muss die BaseUrl der Instanz auf unix:///var/run/docker.sock zeigen.
Releases
v1.3.7 · 17.09.2026
- Expand .editorconfig rules, update Reihitsu.Analyzer version
- Bump the actions group with 2 updates
- Bump the nuget-dependencies group with 6 updates
- Bump the actions group with 2 updates
- Bump the nuget-dependencies group with 3 updates
- Bump softprops/action-gh-release from 3.0.2 to 3.0.3 in the actions group
- Bump the nuget-dependencies group with 2 updates
- Bump the nuget-dependencies group with 10 updates
- Bump the actions group with 2 updates
v1.3.6 · 15.08.2026
- Bump the actions group with 2 updates
- Bump the nuget-dependencies group with 2 updates
- Bump the nuget-dependencies group with 3 updates
- Bump the actions group with 2 updates
- Bump the nuget-dependencies group with 9 updates
- [Repo] Fix build config duplicate, CI format gate, outdated docs
- Scope vulnerability data to live images and add manual rescan
v1.3.5 · 29.07.2026
- Defer major upgrades while the current version line is still maintained
- Guide vulnerability setup and show the next scheduled refresh
- Harden the vulnerability refresh pipeline against long-running scans
v1.3.4 · 27.07.2026
- Implement major version upgrade policy for semantic versioning
- Anchor vulnerability scan deltas to scan runs instead of a time window
- Reactivate resolved vulnerability findings instead of duplicating rows
- Keep image versions enriched by a run out of its stale finding pass
- Extract the vulnerability assessment card into a shared component
- Update NuGet packages and remove redundant null-forgiving
- Lead the vulnerability card with an actionability statement
- Capture Trivy fix status and package class on vulnerability findings
- Collapse severity and delta chips behind an expandable detail area
v1.3.3 · 26.07.2026
- Constrain usage-history charts to their card bounds
- Fix vertical text in runtime container update-state cards on mobile
- Bump the nuget-dependencies group with 1 update
- Bump the actions group with 2 updates